রয়টার্সের জরিপ
জাপানের এক-তৃতীয়াংশ প্রতিষ্ঠানে সাইবার হামলা
টেকওয়ার্ল্ড ডেস্ক
বৃহস্পতিবার, ১২ নভেম্বর ২০২৬, ১৩:০৭
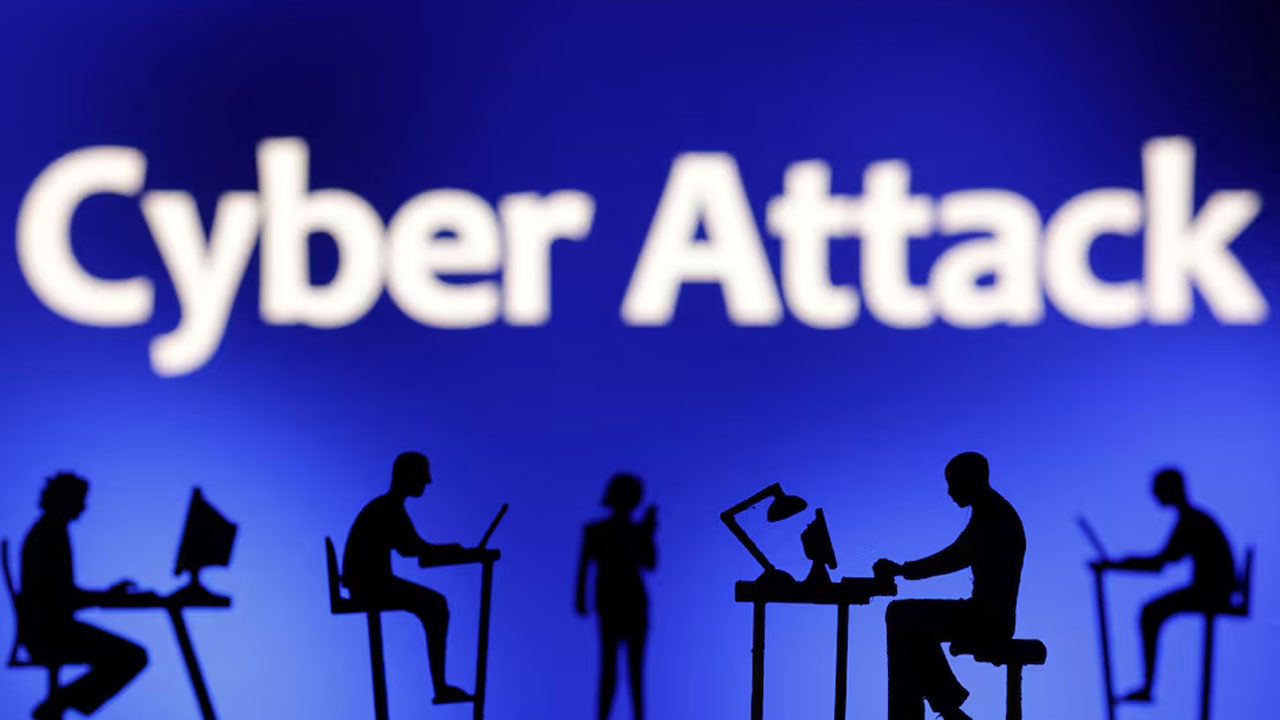
চলতি বছর জাপানের প্রায় এক-তৃতীয়াংশ প্রতিষ্ঠান নিজেদের তথ্যপ্রযুক্তি ব্যবস্থা অথবা সেবা প্রদানকারী প্রতিষ্ঠানের নেটওয়ার্কে সাইবার হামলার শিকার হয়েছে। এসব হামলায় প্রায় ১০ শতাংশ প্রতিষ্ঠানের স্বাভাবিক কার্যক্রম ব্যাহত হয়েছে। রয়টার্সের এক জরিপে এ তথ্য উঠে এসেছে।
জরিপে অংশ নেওয়া ২২ শতাংশ প্রতিষ্ঠান জানিয়েছে, হামলার শিকার হলেও তাদের কোনো ক্ষতি হয়নি। অর্ধেকের কিছু বেশি প্রতিষ্ঠান বলেছে, তারা কোনো হামলার লক্ষ্য হয়নি। বাকিরা এ বিষয়ে নিশ্চিত নয়।
সাইবার নিরাপত্তা জোরদারে ব্যয় বাড়ানোর পরিকল্পনা করছে অধিকাংশ প্রতিষ্ঠান। জরিপে ৫৯ শতাংশ প্রতিষ্ঠান ব্যয় কিছুটা বাড়ানোর এবং ৩ শতাংশ বড় পরিসরে বাড়ানোর কথা জানিয়েছে। অন্যদিকে ২২ শতাংশ প্রতিষ্ঠান ব্যয়ে বড় কোনো পরিবর্তন আনবে না।
নিরাপত্তা জোরদারে ৬৩ শতাংশ প্রতিষ্ঠান কর্মীদের প্রশিক্ষণ ও ফিশিং প্রতিরোধ কার্যক্রম বাড়িয়েছে। ৩২ শতাংশ র্যানসমওয়্যার মোকাবিলা ও তথ্যের ব্যাকআপ জোরদার করেছে। এ ছাড়া ২২ শতাংশ প্রতিষ্ঠান তথ্য ব্যবস্থাপনায় কঠোর নিয়ম চালু করেছে।
জাপানে সাম্প্রতিক সময়ে গ্রাহকের তথ্য ফাঁসের কয়েকটি বড় ঘটনা ঘটেছে। এর পরিপ্রেক্ষিতে গত সপ্তাহে সরকার সাইবার হামলা মোকাবিলায় জরুরি পদক্ষেপের প্যাকেজ তৈরি করেছে।
বিশেষজ্ঞদের মতে, সফটওয়্যারের দুর্বলতা খুঁজে বের করা থেকে শুরু করে ফিশিং বার্তা তৈরি পর্যন্ত বিভিন্ন কাজে এআইয়ের ব্যবহার সাইবার অপরাধকে দ্রুত, সাশ্রয়ী ও শনাক্ত করা কঠিন করে তুলছে।
নিক্কেই রিসার্চ ২৭ অক্টোবর থেকে ৬ নভেম্বর পর্যন্ত রয়টার্সের জন্য জরিপটি পরিচালনা করে। এতে ৫০৮টি প্রতিষ্ঠানের সঙ্গে যোগাযোগ করা হলেও ২১৪টি প্রতিষ্ঠান নাম প্রকাশ না করার শর্তে অংশ নেয়।