চীনা হ্যাকারদের সাইবার হামলায় ঝুঁকিতে হাজারো প্রতিষ্ঠানের তথ্য
টেকওয়ার্ল্ড ডেস্ক
শুক্রবার, ২৩ অক্টোবর ২০২৬, ১১:৪৯
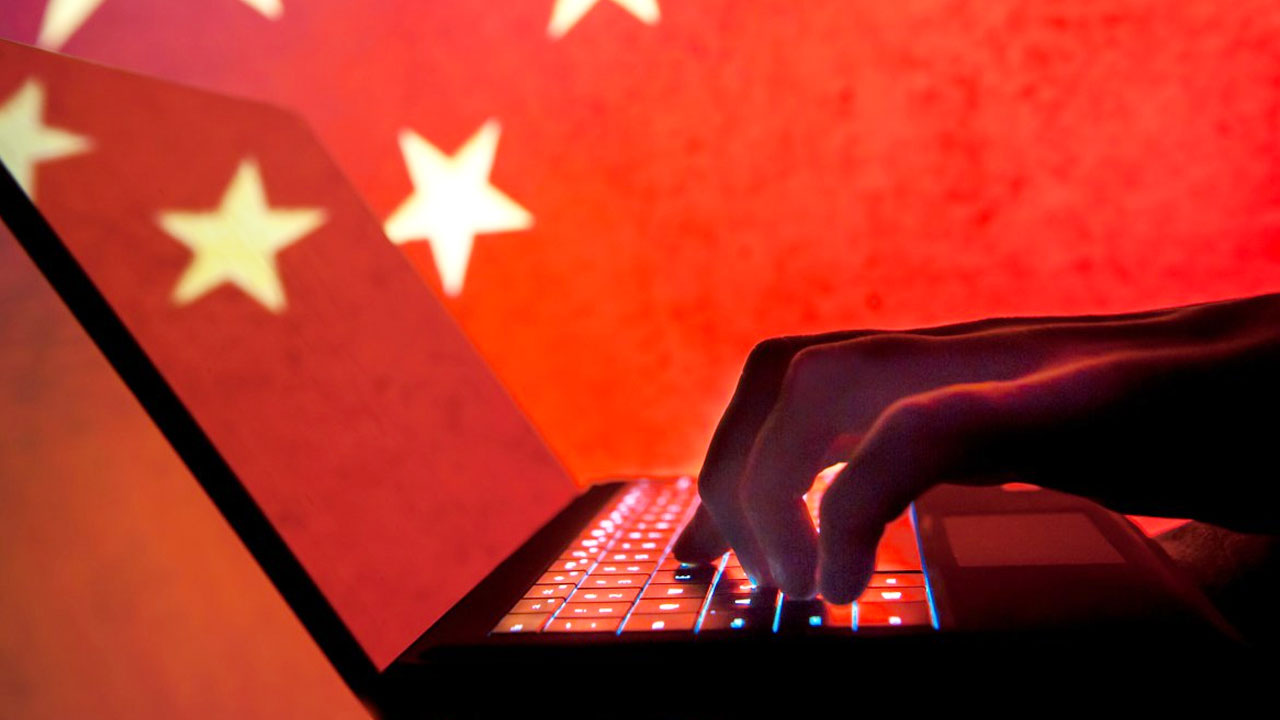
তথ্যপ্রযুক্তি ব্যবস্থাপনা প্রতিষ্ঠান কানেক্টওয়াইজের ক্লাউড ব্যাকআপ সেবায় সাইবার হামলা চালিয়ে প্রায় ২ হাজার ২৫০টি প্রতিষ্ঠানের নেটওয়ার্কে প্রবেশ করেছে চীন-সংশ্লিষ্ট হ্যাকাররা। কৃত্রিম বুদ্ধিমত্তা (এআই) এজেন্ট ব্যবহার করে এসব প্রতিষ্ঠানের মাইক্রোসফটের ক্লাউড পরিবেশে ঢুকে ই-মেইল ও অন্যান্য ফাইলে নজরদারি চালিয়েছে তারা।
মাইক্রোসফটের নিরাপত্তা গবেষকদের প্রতিবেদনে বলা হয়েছে, হ্যাকাররা কানেক্টওয়াইজের ক্লাউড ব্যাকআপ সেবা থেকে অ্যাপ্লিকেশনের লগইন তথ্য চুরি করে। এসব তথ্য কানেক্টওয়াইজ ও তাদের করপোরেট গ্রাহকদের মধ্যে তথ্য আদান-প্রদানের সংযোগ স্থাপনে ব্যবহৃত হয়। চুরি করা তথ্য দিয়ে হ্যাকাররা অনুমোদিত ব্যবহারকারীর পরিচয়ে গ্রাহকদের মাইক্রোসফটের ক্লাউড পরিবেশে প্রবেশ করতে সক্ষম হয়।
মাইক্রোসফট জানিয়েছে, এআই এজেন্ট ব্যবহার করে হ্যাকাররা প্রতি মিনিটে প্রায় ৩ হাজারবার লগইন করার চেষ্টা চালায়। এত দ্রুতগতির হামলা শনাক্ত করে প্রতিরোধমূলক ব্যবস্থা নেওয়ার জন্য নিরাপত্তাকর্মীদের হাতে খুব কম সময় থাকে।
হামলায় ব্যবহৃত হয়েছে আরটেক্স (ARTEX) নামের একটি ওপেন সোর্স এআই ফ্রেমওয়ার্ক। এআই মডেলের সঙ্গে কাজ করা এই সফটওয়্যার সাইবার নিরাপত্তাব্যবস্থা পরীক্ষা করতে ব্যবহৃত হয়। সম্প্রতি দক্ষিণ কোরিয়ার আর্থিক খাতের ব্যবস্থায় হামলার ক্ষেত্রেও একই সফটওয়্যার ব্যবহারের তথ্য পাওয়া গেছে। দেশটির অনেক আর্থিক প্রতিষ্ঠানে দুর্বল নিরাপত্তাব্যবস্থা ছিল এবং একাধিক ধাপে পরিচয় যাচাইয়ের ব্যবস্থাও ছিল না।
কানেক্টওয়াইজ জানিয়েছে, হামলার পর তারা ক্লাউড ব্যাকআপ সেবায় প্রবেশের সুযোগ সাময়িকভাবে বন্ধ করেছে এবং ঘটনার তদন্ত করছে। বৃহস্পতিবার পর্যন্ত সেবাটি পুনরায় চালুর কাজ চলছিল।
সূত্র : টেকক্রাঞ্চ